A software engineer troubleshooting an API integration at a desk with code, notes, and a monitor. AI-generated editorial image.
Se o seu MVP depende de APIs de terceiros, o desafio real não é apenas enviar uma requisição. É tornar a integração confiável o suficiente para que o produto continue funcionando quando a autenticação mudar, o payload variar ou o provedor devolver uma resposta inesperada. A forma mais rápida de reduzir risco é depurar a integração de maneira sistemática, escolher o padrão mais simples que atenda ao produto e validar o fluxo inteiro com casos de teste realistas.
Este artigo foca em um problema de engenharia concreto: como diagnosticar integrações de API de modo que você consiga entender se a falha está no seu código, nos seus dados ou no serviço externo. A mesma abordagem também ajuda quando você precisa decidir se deve chamar a API diretamente no cliente, passar pelo backend ou isolar o acesso atrás de uma camada de integração.
Comece pelo sintoma, não pela stack
Falhas de API muitas vezes parecem iguais no início: timeout, resposta 4xx, resposta 5xx, dados ausentes ou uma resposta que não bate com o que a interface espera. Antes de mudar o código, reduza o problema a uma destas três áreas:
- Formação da requisição: headers, parâmetros de consulta, corpo, token de autenticação e método HTTP.
- Comportamento do provedor: limites de taxa, regras de validação, diferenças entre ambientes ou falhas transitórias.
- Seu próprio tratamento: parsing, mapeamento, retries, tradução de erros ou gerenciamento de estado.
Um hábito útil é reproduzir a requisição exata fora do seu app primeiro. Se ela falhar também em uma ferramenta isolada ou script, o problema provavelmente não está só no código da interface. Se funcionar lá, o bug costuma estar no fluxo da aplicação, na serialização ou na configuração.
Escolha a forma de integração que combina com o produto
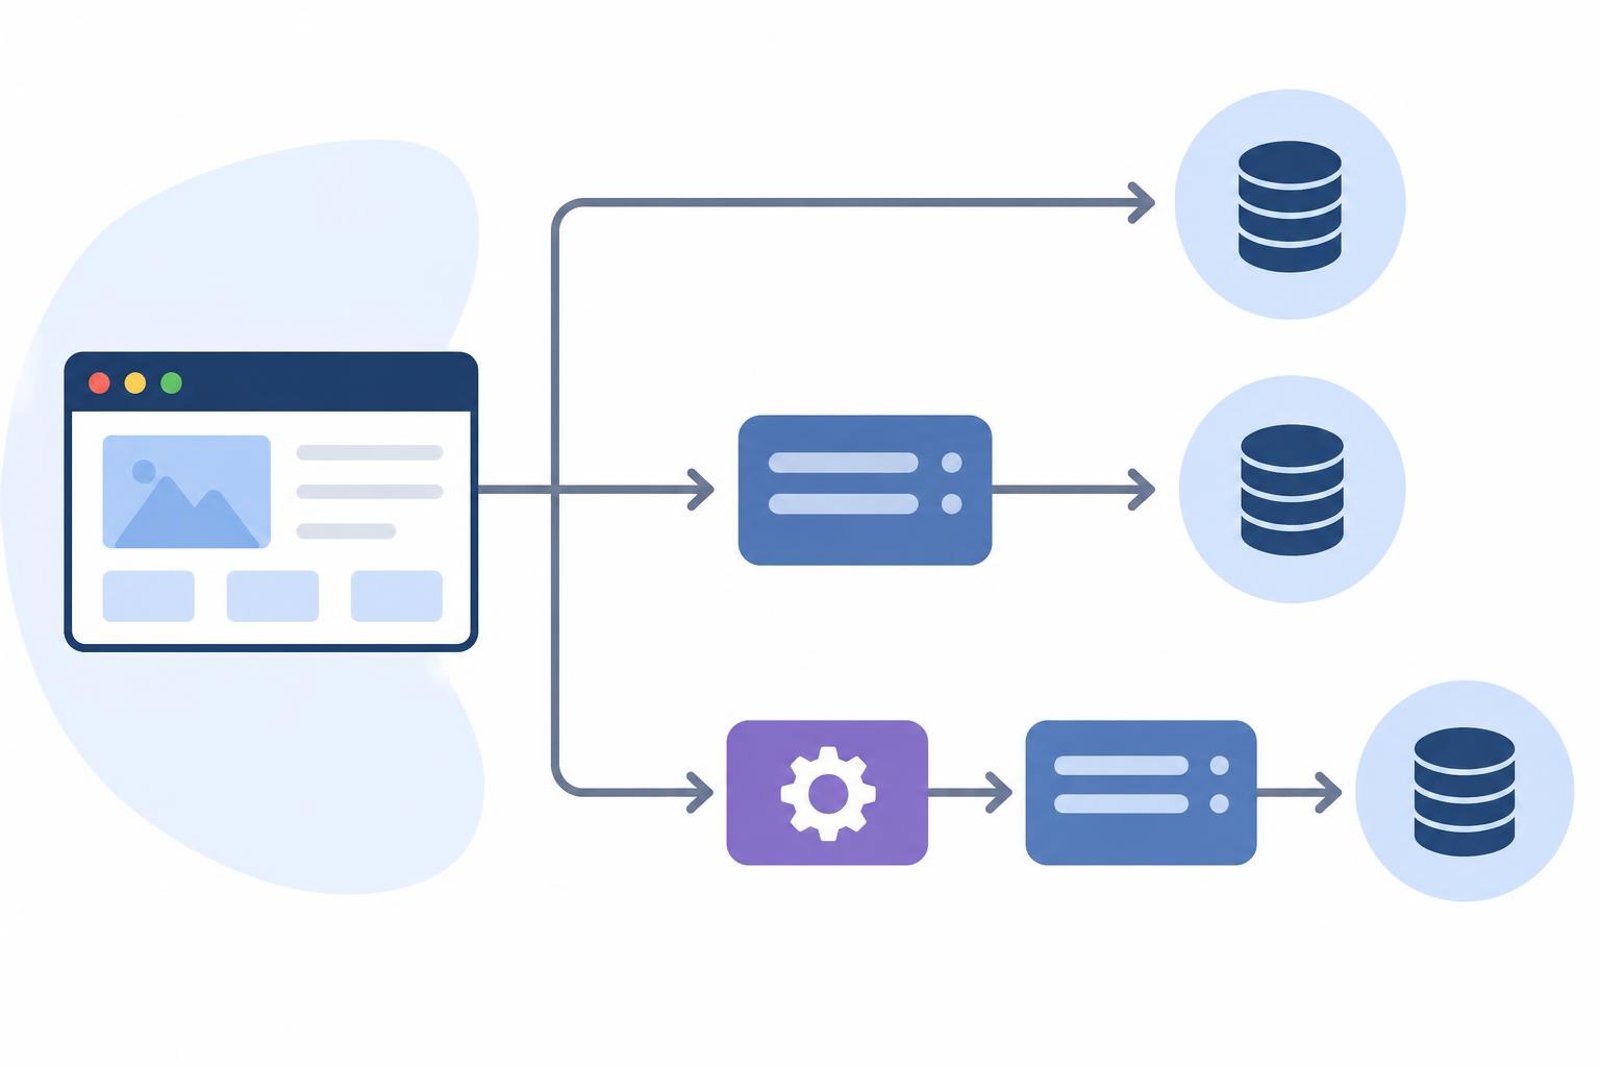
Não existe um único padrão ideal para todo MVP. A melhor escolha depende de segurança, latência, manutenibilidade e do quanto você precisa controlar o contrato externo.
Chamadas diretas no cliente
Isso pode funcionar para APIs públicas, de baixo risco, que não exigem segredos. A vantagem principal é a simplicidade. As desvantagens são menos controle sobre retries, tratamento de erros menos consistente e maior risco de expor lógica sensível no navegador ou no app mobile.
Chamadas mediadas pelo backend
Para muitos produtos em estágio inicial, uma rota no backend é o padrão mais seguro. Ela mantém credenciais fora do cliente, cria um lugar estável para normalizar respostas e permite registrar logs, repetir, cachear ou transformar requisições de forma consistente. Também facilita mudanças futuras se a API do provedor evoluir.
Camada de integração dedicada
Quando o serviço externo é central para o produto, uma pequena camada adaptadora pode valer a pena. Ela traduz formatos específicos do provedor para o seu próprio modelo de domínio, reduzindo o acoplamento. A troca é ter mais código para manter, então essa abordagem deve ser justificada por complexidade real, não usada em tudo por padrão.
Regra prática: se a API de terceiros provavelmente vai mudar, esconda cedo sua forma de resposta atrás de uma interface interna.
Depure a requisição em camadas
Um fluxo confiável é ir de fora para dentro:
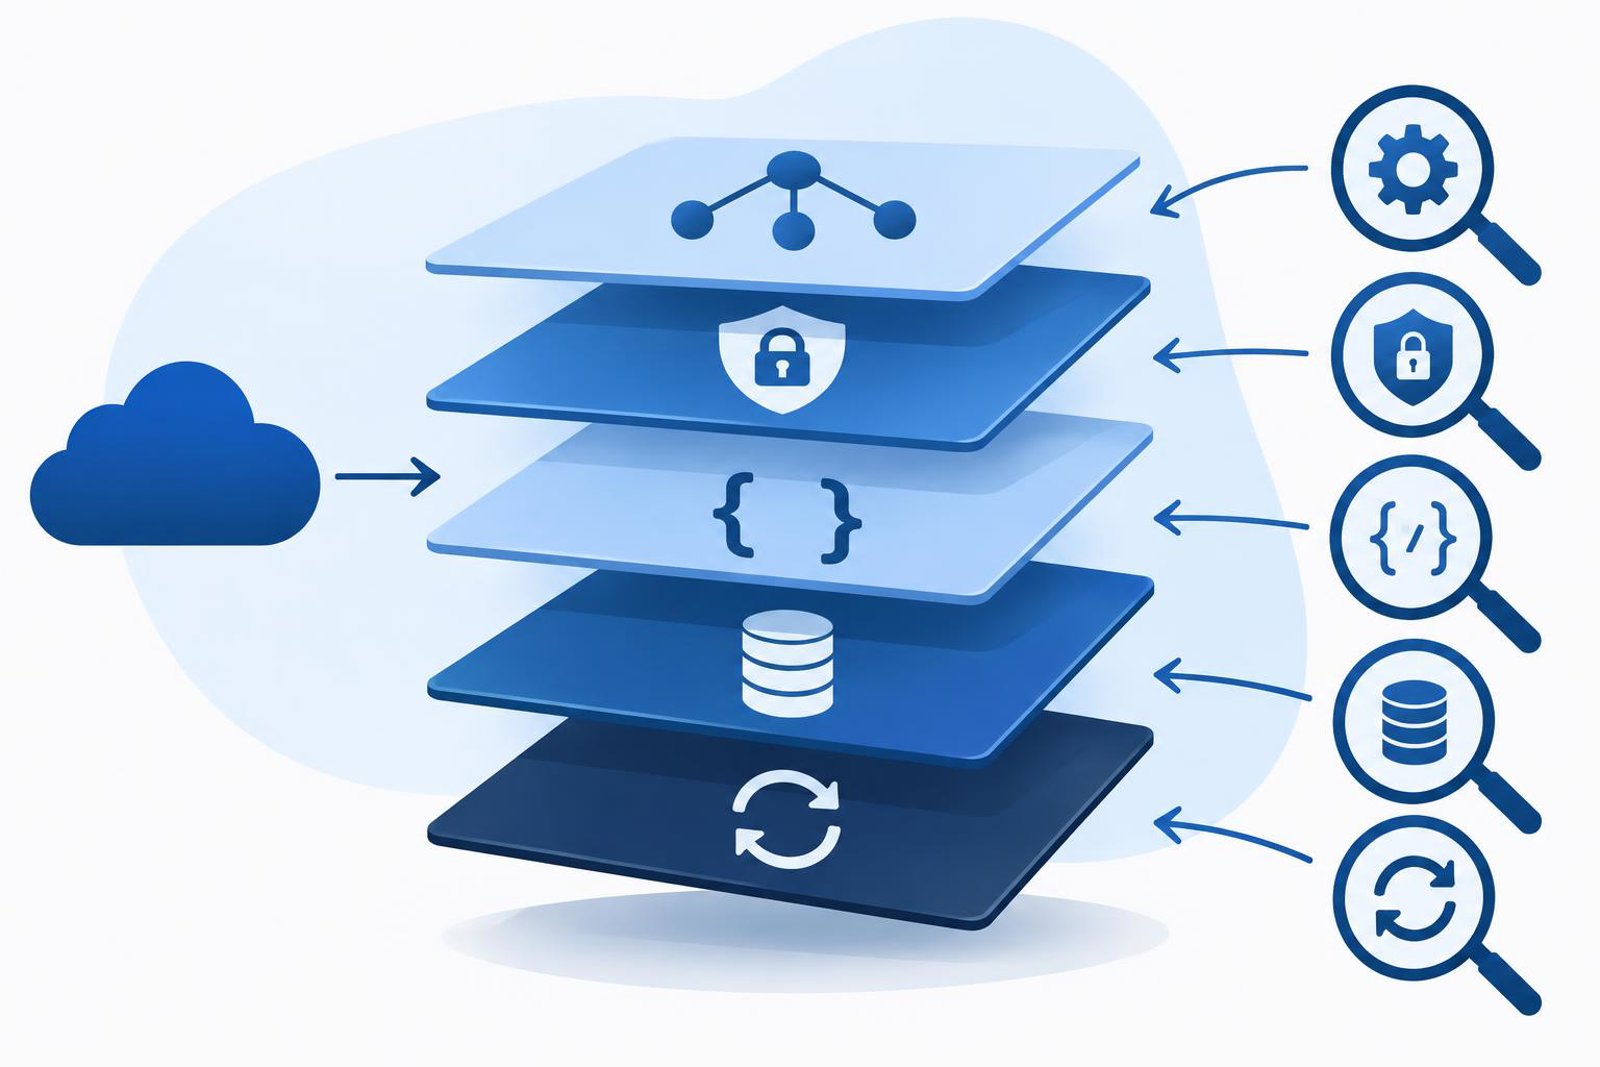
- Confirmar conectividade: verificar endpoint, ambiente e acesso básico à rede.
- Inspecionar a autenticação: checar se o token, chave ou sessão está válido e enviado no formato esperado.
- Comparar o payload: garantir que o corpo e os headers correspondem exatamente ao esperado pelo provedor.
- Verificar o parsing da resposta: confirmar que o código trata tanto sucesso quanto erro.
- Revisar retries e timeouts: evitar tentativas agressivas demais ou timeouts curtos demais.
Um erro comum é assumir que o provedor sempre devolve JSON no mesmo formato. Na prática, respostas de erro podem ser diferentes das respostas de sucesso. Seu handler precisa estar pronto para campos ausentes, arrays vazios ou códigos de status diferentes.
Outro erro frequente é tratar toda falha como passível de retry. Algumas falhas são permanentes, como entrada inválida ou autorização negada. Repeti-las só adiciona ruído e dificulta o diagnóstico.
Escreva código que deixe as falhas visíveis
Código minimalista e legível muitas vezes revela mais do que uma abstração pesada. Por exemplo, um wrapper pequeno pode separar erros de transporte de erros de aplicação:
async function fetchJson(url, options) {
  const response = await fetch(url, options);

  if (!response.ok) {
    const text = await response.text();
    throw new Error(`Request failed: ${response.status} ${text}`);
  }

  return response.json();
}
Este exemplo é intencionalmente simples. Em uma aplicação real, você pode querer adicionar objetos de erro estruturados, IDs de requisição e normalização específica do provedor. O ponto é tornar a falha óbvia antes de adicionar camadas de abstração.
Se você usar uma camada de integração, mantenha a fronteira clara. Uma parte do código deve conhecer os detalhes do provedor, enquanto o restante do app deve falar nos seus próprios termos. Essa separação facilita testes, porque você pode substituir o provedor por um stub ou mock sem reescrever todo o fluxo.
Teste a integração do jeito que o produto vai usar
Testar uma integração de API não é só verificar o caminho feliz. Você precisa validar o comportamento completo que os usuários vão perceber.
- Caso de sucesso: a API retorna os dados esperados e sua interface ou backend usa isso corretamente.
- Falha de validação: uma entrada inválida é rejeitada de forma limpa e o usuário vê uma mensagem útil.
- Timeout ou falha de rede: seu app degrada com elegância em vez de travar ou quebrar.
- Formato inesperado: campos ausentes ou extras não derrubam o sistema.
- Falha de autorização: seu sistema lida de forma previsível com credenciais expiradas ou ausentes.
Quando possível, mantenha um pequeno conjunto de fixtures com as respostas mais importantes do provedor. Isso ajuda a detectar regressões quando alguém altera a montagem da requisição ou o mapeamento da resposta.
Para ganhar mais confiança, adicione uma verificação de ponta a ponta que percorra o mesmo caminho usado em produção. Isso não significa testar o comportamento interno do provedor. Significa validar que o seu código consegue enviar, receber e tratar a integração corretamente.
Trade-offs comuns antes do lançamento
Toda decisão de integração envolve trade-offs. Uma checklist rápida ajuda a decidir o que importa mais nesta versão:
- Velocidade vs controle: chamadas diretas são mais rápidas de implementar, mas o backend oferece mais controle.
- Simplicidade vs robustez: menos camadas reduzem complexidade, mas wrappers podem facilitar o tratamento de falhas.
- Flexibilidade vs acoplamento: usar a resposta bruta do provedor é simples agora, mas um modelo de domínio costuma ser mais fácil de manter depois.
- Observabilidade vs overhead: logs e métricas ajudam no debug, mas só se permanecerem objetivos e legíveis.
Para um MVP, a melhor decisão geralmente é a que reduz incógnitas, não a que parece mais elegante. Se a integração for crítica para o negócio, vale estruturar mais. Se for periférica, mantenha leve.
Checklist simples de verificação
Antes de considerar a integração pronta, confirme o seguinte:
- A requisição pode ser reproduzida fora do app.
- As credenciais são armazenadas e transmitidas com segurança.
- Respostas de sucesso e erro estão ambas tratadas.
- Timeouts e retries combinam com a importância da operação.
- A integração tem ao menos um teste cobrindo o caminho mais importante do produto.
- O restante do app não depende diretamente do formato específico do provedor, a menos que isso seja uma escolha deliberada.
Se você conseguir marcar esses pontos, terá muito mais chance de lançar uma integração de API que aguenta uso real em vez de apenas passar em uma demo feliz.
Para mais artigos práticos sobre construção e manutenção de sistemas de software, veja o blog técnico e, para entender o contexto mais amplo do trabalho de engenharia, visite Urey Mutuale.
Próximo passo: escolha uma API no seu produto atual, rastreie o fluxo de requisição e resposta do início ao fim e adicione um teste cobrindo um caso de falha que ainda não foi validado.